Agent IA et WordPress : ce que vous risquez vraiment quand vous déléguez votre site à une intelligence artificielle
L’idée semble séduisante : confier la gestion de votre site WordPress à un agent IA qui modifie du contenu, installez des plugins, optimisez des textes et génère des pages automatiquement, pendant que vous vous vous concentrez sur votre cœur de métier. En 2025, ces outils se sont multipliés à une vitesse vertigineuse, promettant de vous économiser des heures entières de travail. Et pourtant, derrière cette promesse de simplicité se cache une réalité que peu de créateurs de contenu ou d’entrepreneurs e-commerce mesurent vraiment : laisser un agent IA accéder librement à votre site WordPress, c’est potentiellement exposer les données personnelles de vos clients, fragiliser votre conformité RGPD, et ouvrir des failles de sécurité que vous n’avez pas choisies. Dans cet article, on décortique les vrais risques, avec des exemples concrets, pour que vous puissiez faire des choix éclairés.
Ce qu’un agent IA fait vraiment quand il accède à votre WordPress
Avant de parler de dangers, il faut comprendre ce qui se passe techniquement quand un agent IA « gère » votre site.
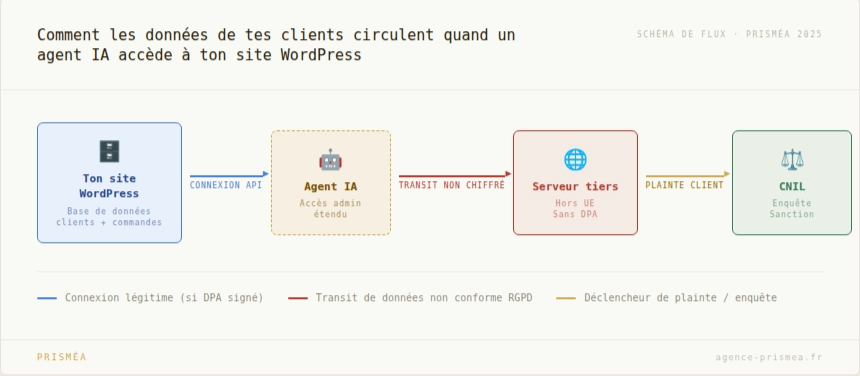
Pour fonctionner, ces outils ont besoin d’un accès étendu à votre environnement WordPress : ils se connectent via des clés API, des plugins dédiés, ou parfois des accès administrateurs directs.
Une fois connectés, ils peuvent lire, modifier et parfois exporter du contenu et ce contenu ne se limite pas à vos textes ou vos images.
Les données auxquelles ces outils ont accès
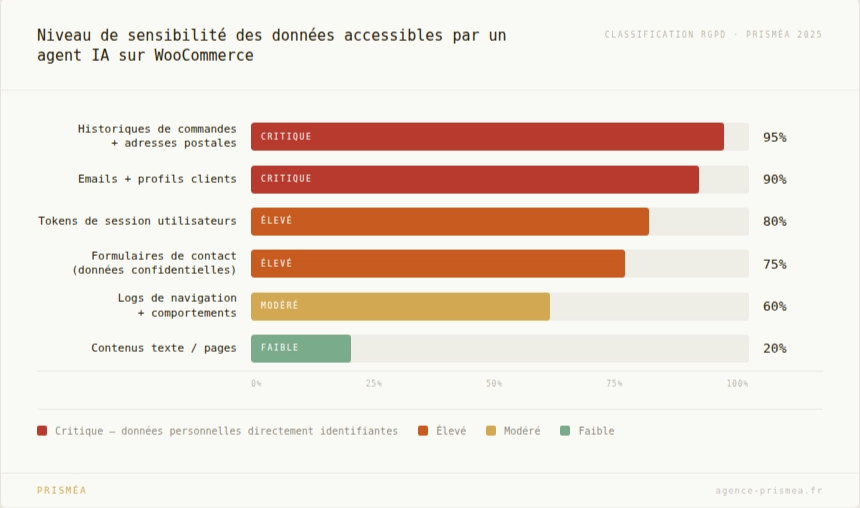
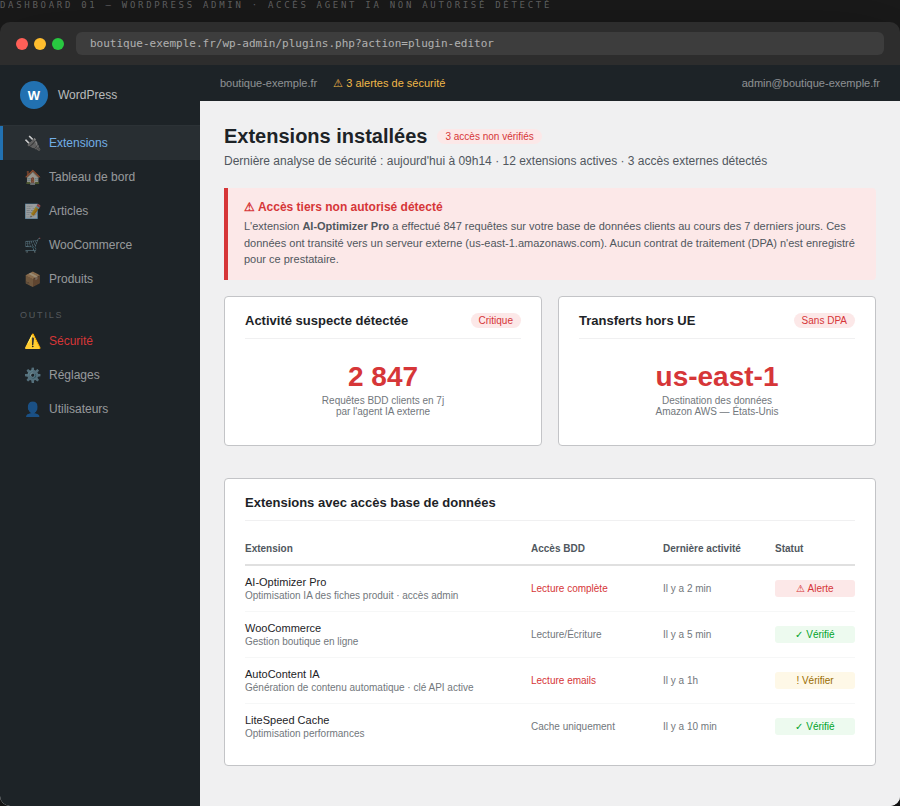
Un site WordPress actif, et encore plus une boutique WooCommerce, concentrez une quantité importante de données sensibles. On parle des adresses email de vos abonnés et clients, des historiques de commandes avec noms, adresses postales et parfois coordonnées bancaires partielles, des formulaires de contact qui centralisent des demandes confidentielles, des fichiers de log qui retracent le comportement des utilisateurs, et des tokens de session qui permettent d’identifier chaque visiteur connecté. Quand un agent IA accède à votre site pour « optimiser votre page produit, » il traverse tout cet écosystème de données. Et selon l’outil, ces informations peuvent transiter par des serveurs tiers situés hors de l’Union Européenne, sans que vous en ayez été informé, ni que vous ayez signé les contrats requis par la loi.
RGPD et e-commerce pourquoi vous êtes en danger sans le savoir
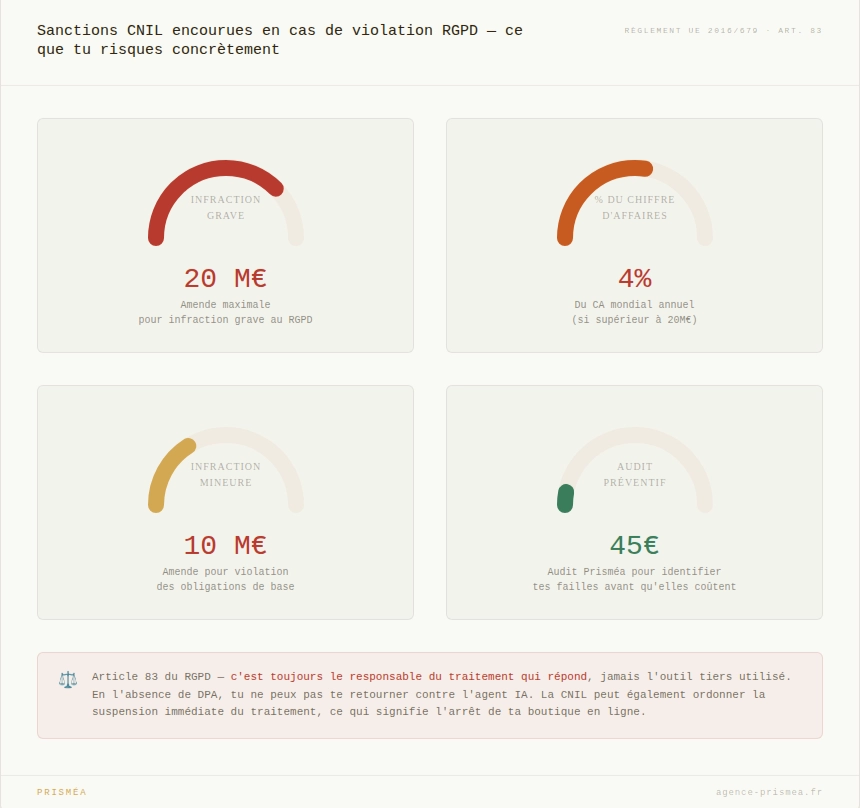
Le Règlement Général sur la Protection des Données (RGPD) est clair sur un point central : en tant que gestionnaire d’un site qui collecte des données personnelles, vous êtes le responsable du traitement. Cela signifie que si une fuite de données se produit, si des données sont transférées sans base légale, ou si un tiers non autorisé y a accès, c’est vous qui répondez devant la CNIL, et non l’outil que vous avez utilisé.
Le problème du contrat de traitement des données (DPA)
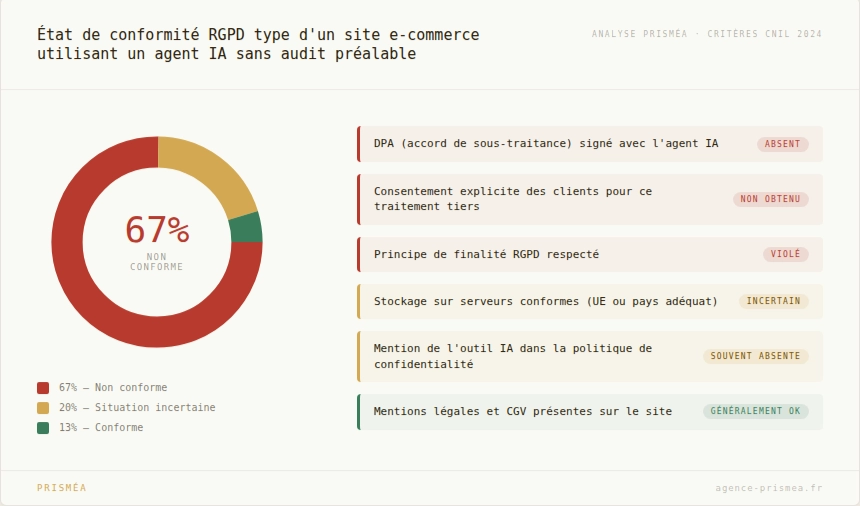
Chaque fois que vous confiez des données personnelles à un prestataire externe, qu’il s’agisse d’un hébergeur, d’un outil emailing ou d’un agent IA, vous avez l’obligation légale de signer un accord de traitement des données (Data Processing Agreement). Ce contrat encadre comment les données sont utilisées, où elles sont stockées, combien de temps elles sont conservées, et quelles garanties de sécurité sont en place. La quasi-totalité des agents IA généralistes du marché ne proposent pas ce type de contrat. En les connectant à votre site sans DPA, vous opérez hors du cadre légal du RGPD et vous vous exposez à des sanctions pouvant aller jusqu’à 4% de votre chiffre d’affaires mondial ou 20 millions d’euros d’amende.
Le consentement de vos clients n’a pas été demandé
Quand une cliente commande sur votre boutique en ligne, elle accepte vos CGV et votre politique de confidentialité. Elle consent à ce que vous traitez ses données pour honorer sa commande. Elle ne consent pas à ce qu’un agent IA tiers lise son historique d’achat pour « personnaliser vos pages produit. » Ce transfert non consenti constitue une violation du principe de finalité du RGPD : les données collectées pour une finalité (traiter une commande) ne peuvent pas être réutilisées pour une autre (alimenter un modèle IA) sans consentement explicite. Pour aller plus loin sur vos obligations légales en tant que commerçant en ligne, le site officiel de la CNIL propose un guide complet et mis à jour.
Les failles de sécurité que les agents IA peuvent ouvrir sur WordPress
Au-delà du RGPD, l’utilisation d’un agent IA sur WordPress crée des vulnérabilités de sécurité concrètes, souvent invisibles à l’oeil nu jusqu’au jour où elles sont exploitées.
L’installation de plugins non vérifiés
Certains agents IA ont la capacité d’installer des plugins WordPress de manière autonome pour accomplir leurs tâches. Or, le répertoire WordPress contient des milliers de plugins dont certains sont mal maintenus, non mis à jour, ou carrément abandonnés par leurs développeurs. Un plugin avec une faille connue devient une porte d’entrée pour des attaquants. Selon le rapport Wordfence 2024 sur la sécurité WordPress, plus de 70% des compromissions de sites WordPress proviennent de plugins vulnérables. Laisser un agent IA choisir et installer des plugins sans validation humaine, c’est multiplier ce risque de façon incontrôlée.
Les clés API et accès administrateurs trop larges
Pour fonctionner efficacement, les agents IA demandent souvent des droits d’accès étendus, parfois des accès administrateurs complets. Ces clés API, si elles sont stockées côté serveur de l’outil tiers, deviennent une cible en cas de compromission de ce serveur. Vous n’avez aucune visibilité sur la façon dont l’outil protège ces accès. Et si le service ferme du jour au lendemain, ce qui arrive régulièrement dans l’écosystème IA, vos clés peuvent traîner dans des bases de données que vous ne contrôlez plus. Si vous travaillez avec WordPress, notre article sur comment sécuriser votre site WordPress vous donne les bases essentielles à mettre en place avant d’intégrer tout outil tiers.
Un exemple concret pour mesurer l’impact réel
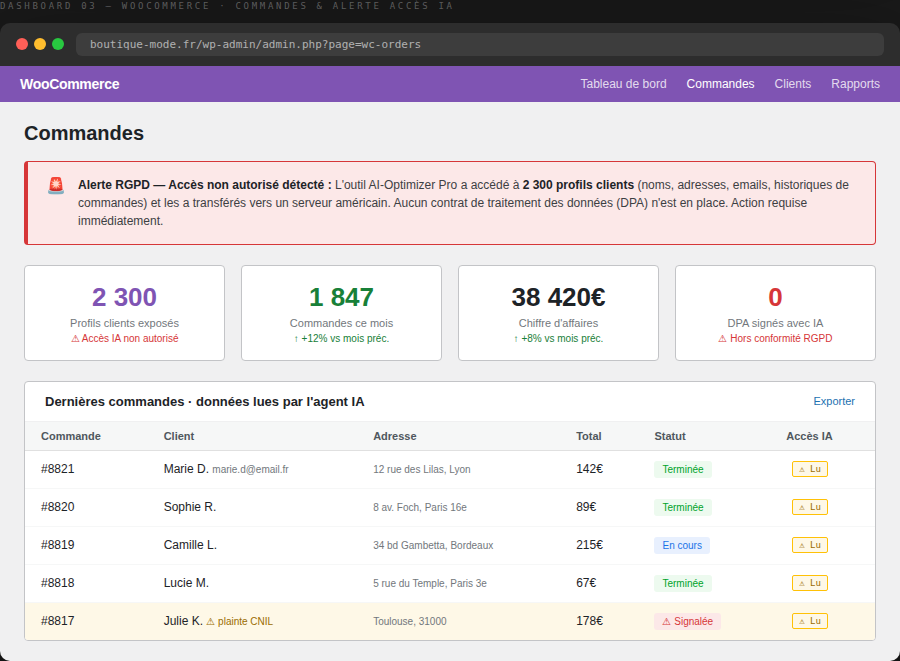
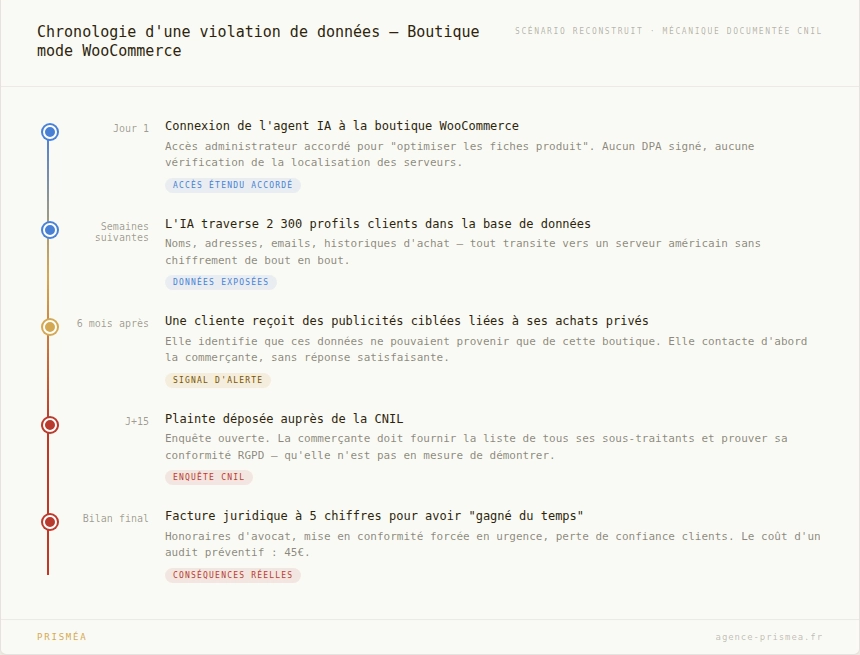
Imaginez une boutique de mode indépendante sur WooCommerce. La fondatrice, souhaitant gagner du temps, connecte un agent IA à son site pour qu’il optimise automatiquement les descriptions produit et génère des variations de textes SEO. L’outil, pour accéder aux informations produit, traverse toute la base de données WooCommerce, et au passage, lit les 2 300 profils clients avec leurs adresses, emails et historiques d’achat. Ces données transitent par un serveur américain, sans chiffrement de bout en bout, sans DPA signé. Six mois plus tard, une cliente remarque des emails publicitaires ciblés liés à des achats qu’elle n’avait effectués que sur cette boutique. Elle porte plainte. La CNIL ouvre une enquête. La fondatrice, qui pensait simplement « gagner du temps, » se retrouve à devoir prouver sa conformité RGPD sans en avoir les preuves, parce qu’elle n’avait jamais audité ses sous-traitants.
Ce scénario n’est pas fictif dans sa mécanique. Il correspond exactement aux cas que la CNIL documente dans ses rapports annuels sur les violations de données déclarées.
Ce que ça signifie concrètement pour vous
Si vous avez aujourd’hui un site WordPress ou une boutique WooCommerce, et que vous utilisez ou envisages d’utiliser un agent IA pour le gérer, voici les questions que vous devez pouvoir répondre avant d’aller plus loin.
Est-ce que vous savez exactement quelles données cet outil peut lire sur votre site ? Est-ce que vous avez signé un DPA avec ce prestataire ? Est-ce que vos données clients sont stockées sur des serveurs conformes au RGPD, en Europe ou dans un pays reconnu comme adéquat par la Commission Européenne ? Est-ce que votre politique de confidentialité mentionne explicitement cet outil comme sous-traitant ? Si vous ne pouvez pas répondre oui à ces quatre questions, vous opérez avec un risque juridique et sécuritaire réel, et la responsabilité est entièrement la vôtre.
Un audit de site bien mené permet de cartographier tous ces accès et de remettre votre site en conformité avant qu’un problème survienne. C’est d’ailleurs exactement ce que nous proposons avec notre audit de site : identifier les failles, les accès non maîtrisés et les points de friction RGPD pour que vous puissiez agir avec clarté.
L’alternative, un site bien conçu dès le départ n’a pas besoin d’être « géré » par une IA
La vraie promesse d’un bon site WordPress ou Shopify, c’est qu’il est conçu pour être autonome, stable et maintenable par un humain, vous ou votre équipe, sans avoir à déléguer son infrastructure à un outil tiers dont vous ne maîtrisez pas les accès. Chez Prisméa, chaque site que nous livrons est construit avec une architecture pensée pour durer : des plugins audités et maintenus, une sécurité configurée dès le départ, et une documentation claire pour que vous ne soyez jamais dépendante d’un outil que vous ne comprenez pas.
Et si vous voulez partager tout ça, en PDF à un de vos proches, tout a été récapitulé ici :
L’IA peut être un formidable allié pour générer des idées de contenu, structurer une stratégie ou analyser des tendances. Mais elle ne devrait jamais avoir les clés de votre base de données clients. Si vous voulez comprendre comment choisir un partenaire web qui protège vraiment votre marque et vos clients, découvrez nos packs pour les professionnels de santé et nos packs pour les marques bien-être, conçus pour des marques qui veulent rayonner sans compromis.
Si vous voulez faire le point sur votre site avant d’aller plus loin
Utiliser un agent IA sur votre site WordPress n’est pas interdit. Mais le faire sans comprendre ce qu’il touche, sans contrat de sous-traitance, sans vérification des accès, c’est jouer avec quelque chose qui ne vous appartient pas : les données de vos clients. Et cette responsabilité-là, aucun outil ne peut la porter à votre place. , réservez un audit Prisméa, 45 minutes pour voir clair et dormir sereinement.